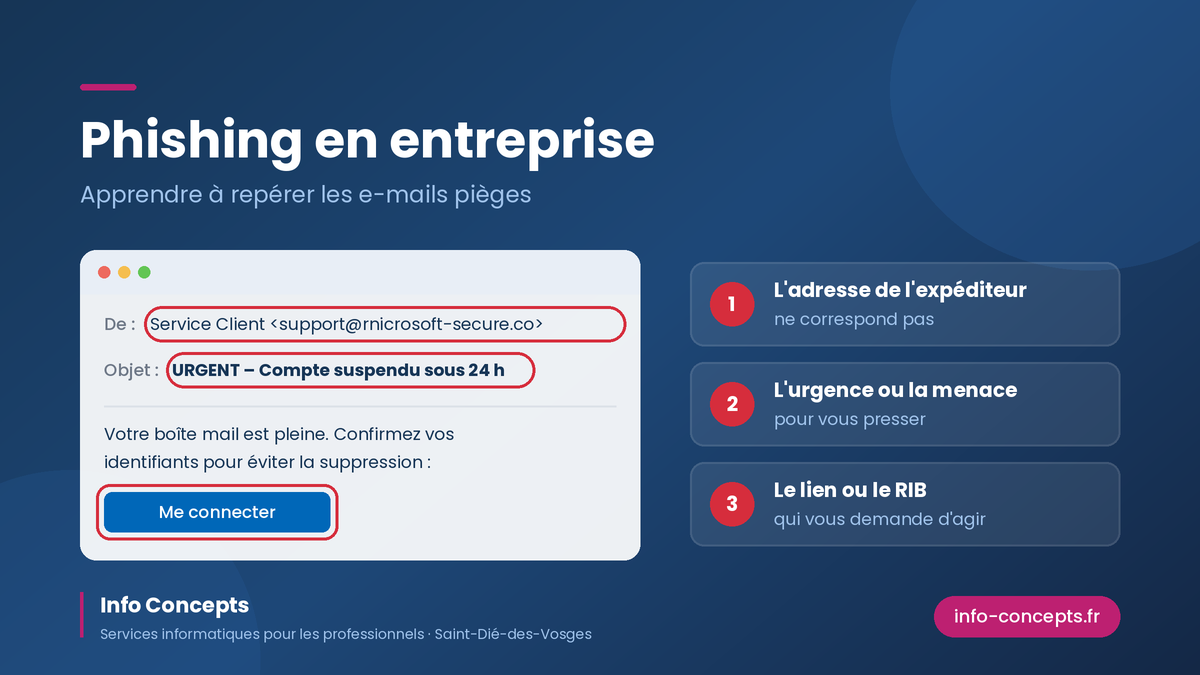
Phishing en entreprise : apprendre à vos salariés à repérer les e-mails pièges
Un e-mail de votre banque qui demande de « confirmer vos informations ». Une facture d’un fournisseur habituel, avec un nouveau RIB. Un message de la messagerie Microsoft 365 qui annonce que votre boîte est pleine. Chaque jour, vos salariés reçoivent ce type de messages, et il suffit d’un seul clic pour ouvrir la porte à un pirate.
Le phishing en entreprise (ou hameçonnage) reste l’une des attaques les plus fréquentes contre les TPE et PME. Le dernier rapport de Cybermalveillance.gouv.fr place le piratage de compte, l’hameçonnage et les faux ordres de virement en tête des menaces qui touchent les entreprises. Les trois sont liés : un e-mail piège vole un mot de passe, et le compte piraté sert à escroquer vos clients ou votre comptabilité.
Octobre est le mois européen de la cybersécurité. C’est le bon moment pour se poser une question simple : vos équipes sauraient-elles reconnaître un faux e-mail ?
Pourquoi les TPE et PME sont des cibles de choix
On imagine souvent que les pirates visent les grands groupes. En réalité, une petite entreprise est une cible bien plus facile : pas de service informatique, des salariés multitâches qui traitent les e-mails à la volée, et souvent une seule personne qui gère à la fois les factures, les virements et les accès.
Les pirates ne choisissent d’ailleurs pas toujours leur cible. Ils envoient des milliers de messages et attendent qu’un destinataire morde à l’hameçon. Une entreprise de Saint-Dié-des-Vosges ou d’Épinal reçoit exactement les mêmes e-mails piégés qu’une société parisienne.
La technique a aussi beaucoup progressé. Les fautes d’orthographe grossières se font rares : les messages sont désormais bien rédigés, aux couleurs de vraies marques, parfois avec votre nom, celui de votre fournisseur ou un vrai numéro de facture récupéré lors d’une fuite de données. Les outils d’intelligence artificielle ont rendu ces faux messages encore plus crédibles.
Les 6 signaux d’alerte à connaître
Aucun filtre anti-spam n’arrête 100 % des messages frauduleux. La dernière ligne de défense, c’est la personne devant l’écran. Voici les réflexes à transmettre à toute l’équipe.
1. L’adresse de l’expéditeur ne correspond pas
Le nom affiché dit « Service Client EDF », mais l’adresse réelle est un domaine inconnu ou légèrement modifié (un « l » remplacé par un « I », un tiret ajouté). Il faut toujours vérifier l’adresse complète, pas seulement le nom.
2. L’urgence ou la menace
« Votre compte sera suspendu sous 24 h », « Dernier rappel avant poursuites », « Paiement à effectuer aujourd’hui ». La pression du temps est l’arme favorite des escrocs : elle empêche de réfléchir.
3. Le lien qui ne mène pas où il prétend
Avant de cliquer, survolez le lien avec la souris (ou appuyez longuement sur mobile) pour afficher la vraie adresse. Si elle ne correspond pas au site officiel, on ne clique pas.
4. La pièce jointe inattendue
Une facture que vous n’attendiez pas, un fichier compressé, un document qui demande « d’activer les macros » ou de « saisir vos identifiants pour l’afficher » : prudence maximale.
5. La demande d’identifiants ou de paiement
Aucune banque, aucun éditeur de logiciel ni aucune administration ne vous demandera votre mot de passe par e-mail. Et un changement de RIB annoncé par e-mail doit toujours être confirmé par téléphone, en appelant le numéro habituel du fournisseur, jamais celui indiqué dans le message.
6. Le message qui sort de l’ordinaire
Un dirigeant qui écrit un vendredi soir pour demander un virement confidentiel, un collègue qui envoie un lien sans explication, un ton inhabituel : si quelque chose cloche, c’est souvent que quelque chose cloche.
Ces pièges ne passent pas que par e-mail : SMS (« votre colis est en attente »), QR codes collés sur des courriers ou appels téléphoniques usent des mêmes ficelles.
Que faire en cas de doute… ou après un clic ?
Le pire réflexe, c’est le silence. Un salarié qui a cliqué et n’ose pas le dire laisse au pirate des heures, voire des jours, pour agir. Il faut donc instaurer une règle claire : en cas de doute, on demande ; en cas de clic, on prévient immédiatement, sans crainte d’être sanctionné.
Concrètement :
- Ne pas répondre et ne pas transférer le message à des collègues.
- Prévenir le référent informatique ou votre prestataire.
- Changer sans attendre le mot de passe concerné si des identifiants ont été saisis, et vérifier que la double authentification est activée.
- Signaler le message : sur signal-spam.fr pour les e-mails, au 33700 pour les SMS frauduleux. En cas d’incident avéré, le site 17cyber.gouv.fr oriente vers l’assistance adaptée.
Former vos équipes : la protection la plus rentable
Un filtre anti-spam performant, un antivirus professionnel et la double authentification sur les messageries sont indispensables. Mais ils ne remplacent pas des collaborateurs attentifs. La sensibilisation est sans doute l’investissement de sécurité le moins cher et le plus efficace pour une petite structure.
Elle n’a pas besoin d’être lourde : une courte session d’une heure, quelques exemples réels de faux e-mails reçus dans la région, une affiche avec les 6 signaux d’alerte près des postes, et un rappel régulier. L’essentiel est de répéter, car la vigilance s’émousse vite.
Tester avant de former : la campagne de phishing simulée
Pour savoir où en sont réellement vos équipes, rien ne vaut un test grandeur nature. Le principe : envoyer à vos salariés de faux e-mails de phishing, réalistes mais totalement inoffensifs, et mesurer combien cliquent, combien saisissent un mot de passe… et combien signalent le message.
Chez Info Concepts, nous accompagnons les dirigeants dans la réalisation de campagnes de test de phishing. Nous concevons avec vous des scénarios adaptés à votre activité, menons la campagne en toute discrétion, puis vous remettons un bilan anonymisé : l’objectif n’est jamais de piéger ou de pointer quelqu’un du doigt, mais de mesurer le niveau de vigilance de l’équipe et de cibler la formation là où elle est utile. Une seconde campagne quelques mois plus tard permet de constater les progrès.
Découvrez notre approche Audit & Conseil et nos solutions de sécurité et maintenance, ou appelez-nous au 03 29 57 76 49 pour organiser une campagne de test dans votre entreprise. Nous intervenons à Saint-Dié-des-Vosges, Épinal et dans tout le département des Vosges.
01 Oct 2026